- Почетна
Агенција за сајбер безбједност Црне Горе Cyber Balkans II: Ораховац представио напредак и п...
Cyber Balkans II: Ораховац представио напредак и приоритете за јачање сајбер отпорности

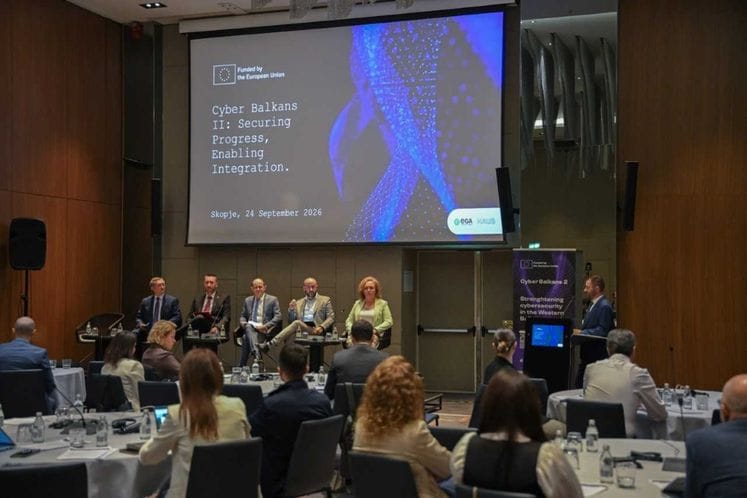
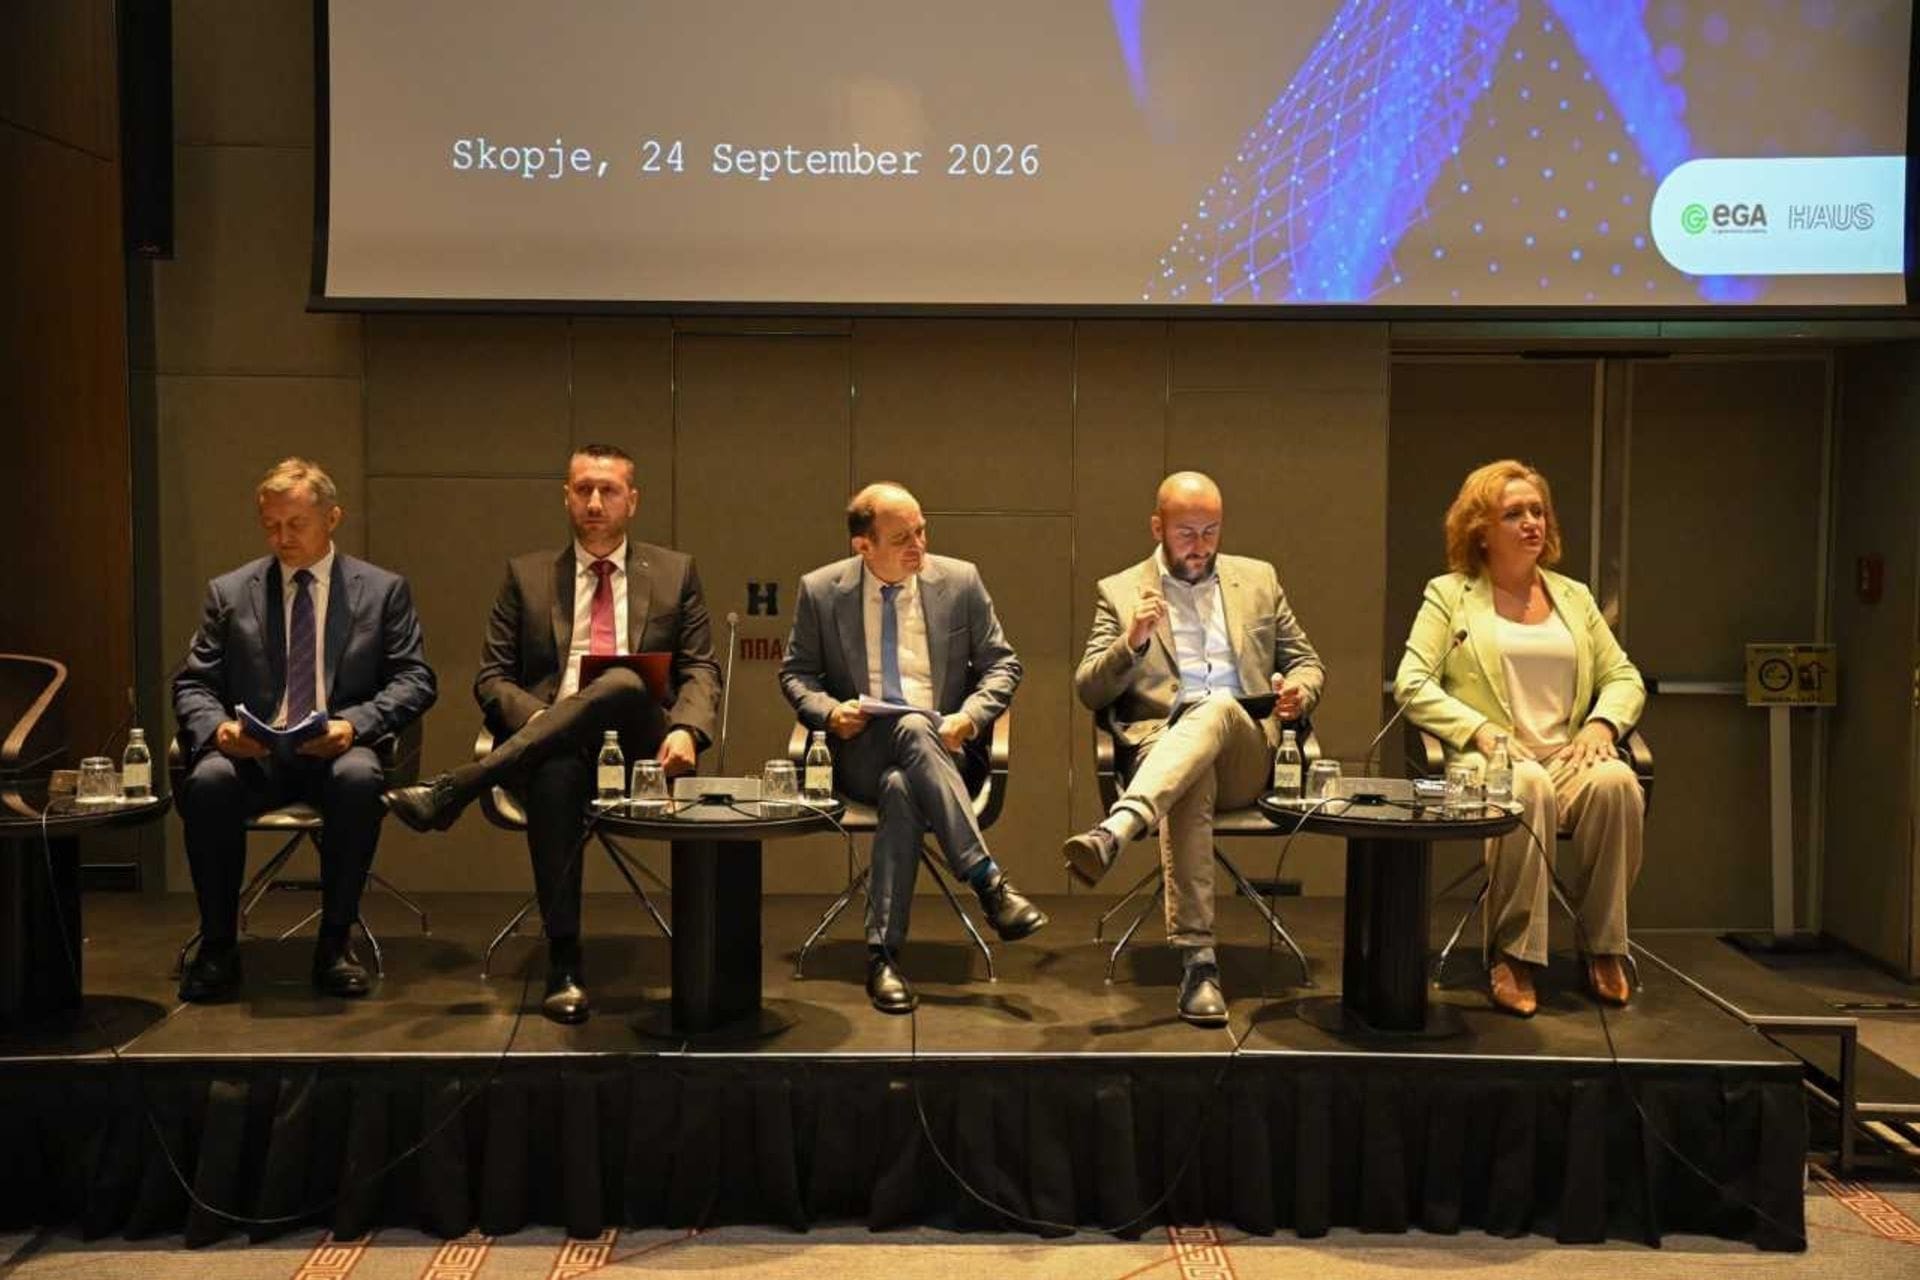
У Скопљу је одржана конференција Cyber Balkans II - Setting the Course for Cyber Resilient Region, посвећена јачању сајбер отпорности Западног Балкана и наставку подршке земљама региона у усклађивању са правном тековином Европске уније и међународним стандардима.
Пројекат Cyber Balkans II финансира Европска унија, а спроводе га e-Governance Academy (eGA) из Естоније и Finnish Institute of Public Management (HAUS) из Финске, у сарадњи са Centre for International Legal Cooperation (CILC) из Холандије и National Cyber and Information Security Agency (NÚKIB) из Чешке, уз експертску подршку националних CERT-ова Латвије и Словеније.
На панелу посвећеном најзначајнијим достигнућима, в. д. директора Агенције за сајбер безбједност Самир Ораховац истакао је да је Црна Гора у претходне три године направила значајан напредак у јачању правног и институционалног оквира за сајбер безбједност. Посебно је указао на доношење новог Закона о информационој безбједности, којим је национални систем додатно приближен захтјевима NIS2 директиве, као и на успостављање јаснијег оквира за кључне и важне субјекте и њихове обавезе у области информационе безбједности.
Као важан дио институционалног развоја издвојено је и усвајање Стратегије сајбер безбједности и Националног плана за одговор на сајбер пријетње, инциденте и кризе, као и оснивање Агенције за сајбер безбједност.
Говорећи о развоју оперативних капацитета, Ораховац је истакао значај успостављања Владиног Security Operations Centre-a (GSOC), као и Владиног и Националног CIRT-a. Оба CIRT-a добила су TF-CSIRT акредитацију, што представља значајно признање професионалних капацитета и достигнутог нивоа развоја.
„Црна Гора је изградила много снажнији и организованији систем сајбер безбједности него што смо имали раније“, казао је Ораховац, наглашавајући да је наредни корак да се постојећи систем ефикасно примјењује у пракси.
У том контексту, представио је и почетак првих активности стручног надзора над примјеном мјера информационе безбједности код кључних и важних субјеката. Циљ надзора, како је истакао, није само провјера усклађености са законом, већ и идентификовање изазова са којима се организације суочавају, унапређење њихове безбједности и развој квалитетне сарадње са субјектима надзора.
Међу приоритетима за наредни период издвојени су и јачање знања и свијести о сајбер безбједности, развој људских капацитета, унапређење сарадње између институција, као и привлачење и задржавање стручњака из области сајбер безбједности у јавном сектору.
„За Црну Гору, приоритете за наредне три године можемо описати врло једноставно: снажне институције, стручни људи и добра сарадња“, поручио је Ораховац.
Конференција у Скопљу означила је почетак нове фазе пројекта Cyber Balkans, чији је циљ да кроз размјену искустава, стручну подршку и регионалну сарадњу допринесе изградњи сајбер отпорнијег Западног Балкана.