- Почетна
Министарство јавне управе Сајбер безбједност као предуслов дигиталне трансфо...
Сајбер безбједност као предуслов дигиталне трансформације и отпорности друштва

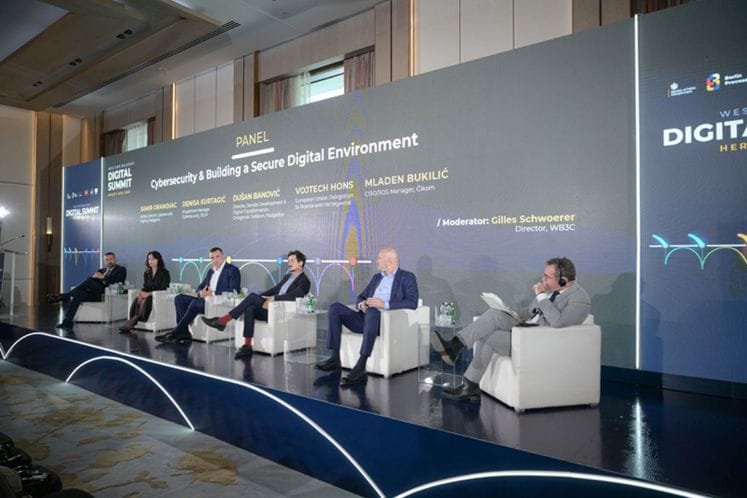
Сајбер безбједност, одговорност руководства, улагање у стручне кадрове и јачање сарадње јавног и приватног сектора представљају основу за јачање отпорности Црне Горе и региона на све сложеније сајбер пријетње.
То је поручено са панела „Сајбер безбједност и изградња безбједног дигиталног окружења“, одржаног у оквиру осмог Дигиталног самита Западног Балкана у Херцег Новом који организује Министарство јавне управе под покровитељством Владе Црне Горе у партнерству са Савјетом за регионалну сарадњу (РЦЦ) и у оквиру предсједавања Црне Горе Берлинским процесом. Генерални спонзор догађаја је компанија МТЕЛ.
Самир Ораховац из Агенције за сајбер безбједност оцијенио је да ниједна држава не може самостално одговорити на све изазове у овој области, наглашавајући значај регионалне и међународне сарадње. Подсјетио је да је сајбер напад из 2022. године показао колико је Црна Гора била неприпремљена за такве пријетње.
Говорећи о утицају вјештачке интелигенције, Ораховац је истакао да она омогућава раније откривање пријетњи и брже реаговање, али истовремено може допринијети развоју софистициранијих напада, које је теже препознати и зауставити.
„Иновације и безбједност морају ићи руку под руку. Вјештачку интелигенцију морамо користити одговорно, уз улагање у снажне институције, стручне кадрове и регионалну и међународну сарадњу“, поручио је Ораховац.
Он је подсјетио да је Црна Гора током 2024. године усвојила нови Закон о информационој безбједности, усклађен са Директивом НИС 2 Европске уније, као и национални план за одговор на сајбер пријетње, инциденте и кризе. Основана је и Агенција за сајбер безбједност, док су, уз подршку Европске уније, развијени оперативни капацитети кроз успостављање Владиног безбједносног оперативног центра (Г-СОЦ).
Ораховац је посебно истакао значај надзорних активности Агенције над кључним и важним субјектима, које су, према његовим ријечима, почеле у јуну, уз најаву да ће у наредном периоду бити интензивиране. Указао је и на сарадњу са Регионалним сајбер центром у областима сајбер криминала, сајбер безбједности и сајбер дипломатије, укључујући организовање обука.
„Циљ Агенције за сајбер безбједност јесте да наш систем у цјелини учинимо безбједнијим и отпорнијим на сајбер пријетње“, казао је Ораховац, наглашавајући да је заштита кључне инфраструктуре од посебног значаја због података грађана и услуга које морају бити стално доступне.
Менаџерка програма за сајбер безбједност у Женевском центру за управљање безбједносним сектором (ДЦАФ), Дениса Куртагић, указала је на то да сајбер безбједност не смије бити искључива одговорност ИТ тимова и техничких стручњака, већ питање којим се морају бавити и највиши нивои руководства.
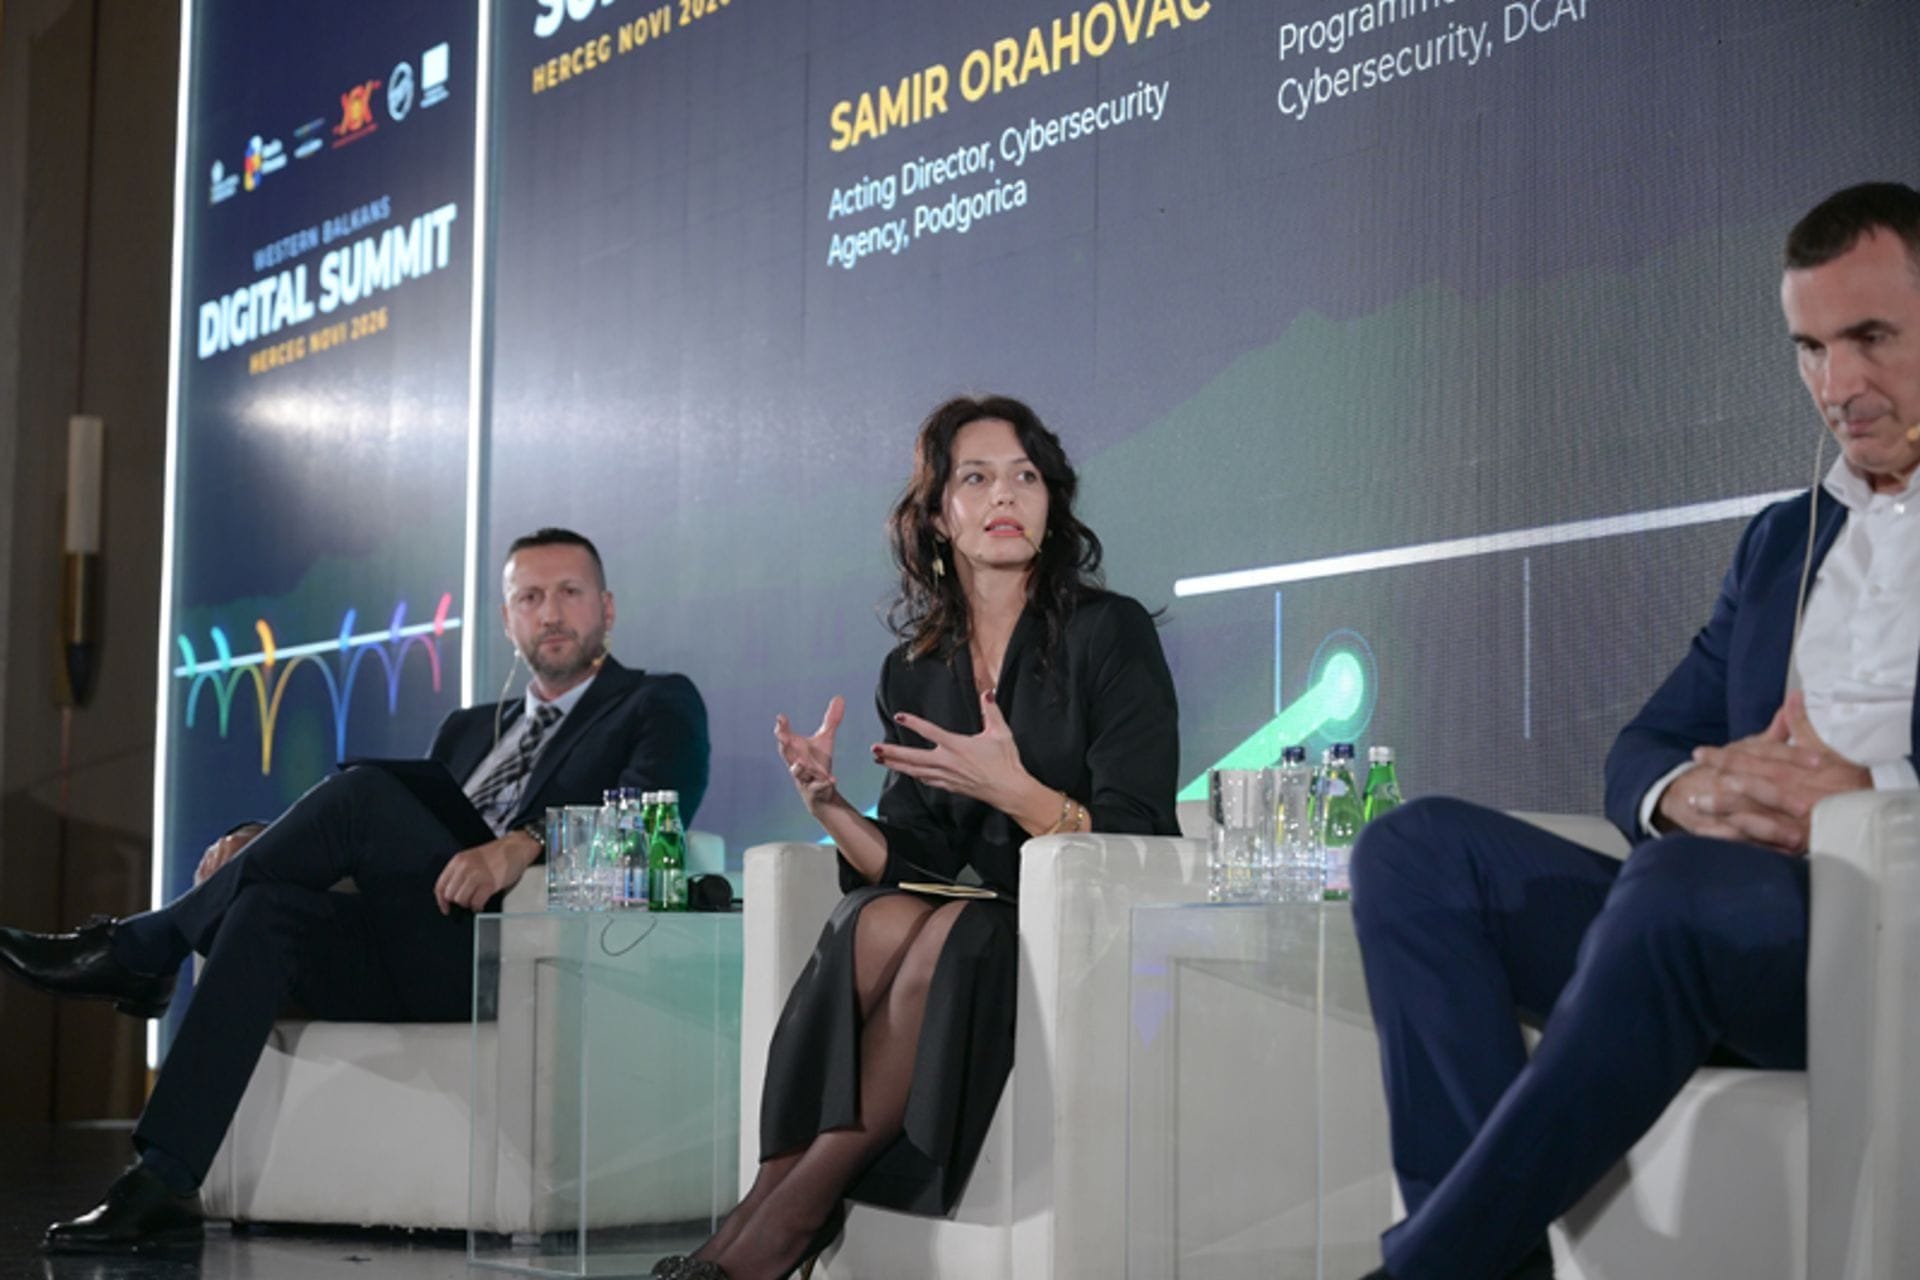
Она је навела да ДЦАФ више од деценије ради у региону, пружајући подршку државама Западног Балкана у јачању капацитета и развоју система управљања сајбер безбједношћу. Међу кључним областима тог рада издвојила је одговорност руководства, унапређење законских оквира и изградњу повјерења између различитих актера.
Према њеним ријечима, руководиоци морају разумјети да сајбер безбједност није само техничко питање, већ предуслов друштвеног, политичког и економског развоја.
Куртагић је посебно упозорила на значај обезбјеђивања намјенских средстава за сајбер безбједност у државним буџетима. Како је истакла, без јасно планираних улагања тешко је говорити о дугорочно одрживим рјешењима, јер се активности у супротном превише ослањају на подршку донатора.
Указала је и на потребу изградње повјерења између јавног и приватног сектора, посебно када је ријеч о заштити критичне инфраструктуре и размјени информација о пријетњама.
„Можемо помоћи у развоју механизама за размјену информација, али је за њихову одрживост и стварни учинак неопходно радити на повјерењу“, поручила је Куртагић.
Директор за развој услуга и дигиталну трансформацију Црногорског Телекома Душан Бановић истакао је да телекомуникациони оператори имају двоструку одговорност: да развијају дигиталне услуге које унапређују корисничко искуство и да обезбиједе поуздану комуникациону инфраструктуру за грађане, привреду и јавне институције.
Он је нагласио да безбједност мора бити саставни дио развоја дигиталних услуга од самог почетка, а не додатна мјера која се уводи тек након њиховог креирања. То, како је објаснио, подразумијева дефинисање начина аутентификације корисника, заштиту података, процјену рањивости и примјену мјера за смањење ризика већ у фази планирања.
Бановић је навео да Црногорски Телеком примјењује међународне стандарде и индустријске смјернице у области информационе безбједности, мрежне безбједности и управљања информационим системима.
Посебно је указао на важност отпорности мреже, смањивања броја појединачних тачака чији би квар могао угрозити читав систем, као и обезбјеђивања алтернативних рјешења у случају проблема са опремом, софтвером или добављачима.
Према његовим ријечима, у кризним ситуацијама телекомуникациона инфраструктура има кључну улогу у одржавању комуникације и координацији одговора на инциденте. Због тога је важно успоставити јасне канале комуникације са Агенцијом за сајбер безбједност, другим операторима и секторима попут енергетике и здравства.
Бановић је истакао да планови континуитета пословања морају бити унапријед дефинисани и практично примјењиви, како би се у случају инцидента посљедице свеле на најмању могућу мјеру, а услуге обновиле у што краћем року.
Представник Делегације Европске уније у Босни и Херцеговини Војтецх Хонс поручио је да је сарадња кључна за дјелотворан одговор на сајбер пријетње, јер ниједна институција, држава или сектор не могу самостално ријешити све изазове.
Он је истакао да Европска унија подржава државе Западног Балкана кроз билатералне и регионалне иницијативе, јачање институционалних капацитета и преношење искустава држава чланица. Нагласио је да подршка мора бити прилагођена потребама појединачних земаља, уз истовремено развијање регионалне сарадње и координацију међународних партнера.
Хонс је посебно указао на значај сарадње јавног и приватног сектора, имајући у виду да се велики дио инфраструктуре важне за функционисање друштва налази у приватном власништву.
Према његовим ријечима, повјерење између институција, привреде и грађана један је од предуслова за правовремену размјену информација и ефикасно реаговање на потенцијалне нападе.
Говорећи о европском регулаторном оквиру, указао је на значај Директиве НИС 2, која усмјерава јачање сајбер безбједности и јасно дефинисање одговорности, као и на потребу заштите критичних субјеката од физичких и дигиталних пријетњи.
Хонс је истакао и значај укључивања Европске агенције за сајбер безбједност (ЕНИСА) у регионалне активности, оцјењујући да сарадња са европским институцијама може допринијети постепеном усклађивању и интеграцији земаља Западног Балкана у европске механизме и структуре за сајбер безбједност.
ЦИСО/СОЦ менаџер у компанији Чиком Младен Букилић нагласио је да је, поред сајбер безбједности, неопходно посматрати шири појам информационе безбједности, која обухвата заштиту информација и података без обзира на облик у којем се налазе.
Као један од кључних проблема издвојио је недовољну едукованост руководства и недостатак разумијевања ризика којима су организације изложене. Према његовим ријечима, стручњаци морају бити способни да руководиоцима јасно представе могуће посљедице инцидената, јер управо руководство одлучује о буџетима и улагањима у заштиту.
Букилић је истакао да је циљ развијање отпорности, односно способности организације да настави пословање или обнови кључне услуге након инцидента.
„За то су неопходни јасно дефинисани планови, процедуре, одговорности, одговарајући кадрови и технологија“, поручио је Букилић.
Указао је на разлику између класичних ИТ инцидената, сајбер напада и озбиљнијих инцидената који могу прерасти у сајбер кризу. Како је објаснио, без унапријед утврђених процедура организације могу имати велике потешкоће у координацији и одговору на такве ситуације.
Као посебно важне мјере заштите издвојио је контролу привилегованог приступа, управљање рањивостима и редовно ажурирање оперативних система и апликација. Објаснио је да компромитовање налога са администраторским привилегијама може угрозити читаву организацију, због чега приступ осјетљивим системима мора бити ограничен на овлашћене особе, у тачно одређеном обиму и времену.
Говорећи о управљању рањивостима, Букилић је указао на то да нападачи често траже слабости у интернет сервисима и апликацијама које нијесу редовно ажуриране.
„Правовремено откривање и отклањање тих слабости зато је важан дио заштите информационих система“, додао је Букилић.
Посебно је нагласио значај управљања континуитетом пословања и анализе утицаја на пословање, којима се утврђује који су процеси критични, колико дуго могу бити недоступни и који су ресурси потребни за њихов опоравак.
Букилић је упозорио и на зависност дигиталних система од електричне енергије, наводећи да у случају прекида напајања или напада на енергетску инфраструктуру, без одговарајућих резервних извора и планова континуитета могу бити угрожени телекомуникациони и други кључни сервиси.
Фото :WЕСТЕРН БАЛКАНС ДИГИТАЛ СУММИТ
Видео: Сајбер безбједност као предуслов дигиталне трансформације и отпорности друштва